
Les fraudes aux distributeurs automatiques ne reposent plus seulement sur un simple vol de carte bancaire. Elles mêlent désormais ingénierie sociale, piratage NFC, caméras miniatures et dispositifs mécaniques à peine visibles. Les chiffres en France montrent une progression régulière et structurée de ces attaques, avec des modes opératoires très différents selon le jour, le lieu et le type de DAB.
Derrière chaque retrait d’espèces, un ensemble de risques se met en place, souvent invisibles pour l’utilisateur pressé. Certains dimanches et lundis concentrent désormais des pics d’arnaques très ciblées, tandis que des réseaux organisés testent en Europe des techniques déjà rodées en Amérique latine. La suite de l’article détaille comment ces systèmes fonctionnent et pourquoi ils évoluent aussi vite.
| Technique | Principe | Risques |
| Skimming 🔍 | Faux lecteur de carte installé pour copier les données bancaires. | Clonage de carte et retraits frauduleux. |
| Piège à carte | Système bloquant la carte dans le distributeur. | Vol de carte et récupération du code par observation. |
| Faux claviers | Superposition d’un pavé numérique pour capter le code PIN. | Accès direct à votre code secret. |
| Distraction 🤝 | Manipulation ou diversion au moment du retrait. | Vol d’espèces ou substitution de carte. |
Arnaque au distributeur automatique : comprendre l’ampleur réelle du phénomène
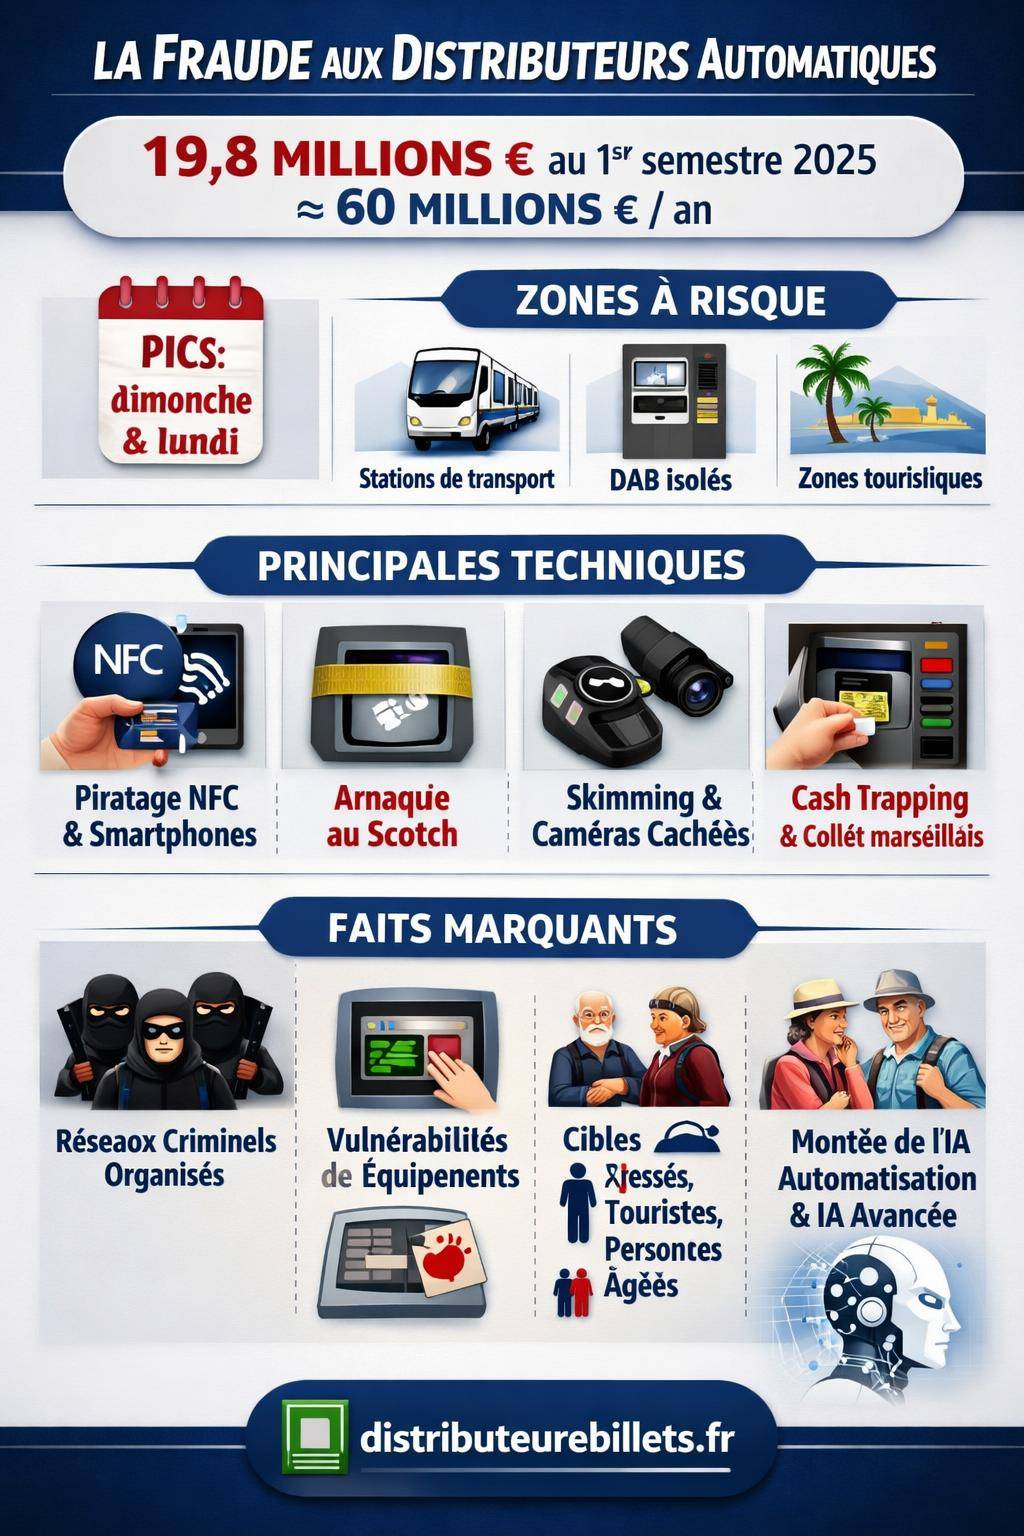
Les escroqueries aux distributeurs automatiques s’intègrent dans un écosystème de fraude bancaire bien plus large. Sur le premier semestre 2025, le montant total des fraudes bancaires atteint environ 618,4 millions d’euros, dont près de 3,2 % liés aux retraits aux DAB. Cela représente un volume estimé à 19,8 millions d’euros subtilisés en six mois uniquement via les distributeurs de billets.
La tendance pluriannuelle en France confirme un préjudice avoisinant les 60 millions d’euros par an pour les fraudes aux DAB. Ce niveau financier traduit l’organisation méthodique des groupes criminels, capables d’exploiter autant des failles logicielles que des erreurs de vigilance au moment de la saisie du code PIN.
Les banques et opérateurs de réseaux renforcent leurs outils de détection, mais les escrocs adaptent sans cesse leurs techniques. Ils combinent piratage NFC, skimming, arnaques mécaniques et dispositifs de surveillance miniaturisés. L’utilisateur se retrouve face à un environnement technique complexe, où les signaux faibles sont rares et souvent difficiles à repérer.
Les temporalités d’attaque ne sont pas neutres. Les pics d’arnaques constatés les dimanches et lundis traduisent une stratégie claire : cibler les moments où les services de contrôle sont moins réactifs et où les retraits pour la semaine génèrent plus de flux. Cette logique d’optimisation criminelle pousse à revoir la manière d’utiliser un distributeur et de surveiller ses opérations.
Panorama des techniques d’arnaque au distributeur automatique
Les fraudes aux distributeurs automatiques s’articulent autour de deux grands axes : la captation des données de carte et du code PIN, et le blocage ou la manipulation du distributeur pour détourner les espèces. Les criminels combinent souvent ces approches, avec une préparation technique en amont (logiciels, matériels modifiés) et une observation directe sur place.
La connaissance de ce panorama ne vise pas à alimenter l’angoisse, mais à fournir un socle solide pour repérer les incohérences concrètes : élément plastique ajouté, réaction anormale du terminal, comportements suspects à proximité. Les sections suivantes détaillent les méthodes actuelles, de la plus technologique à la plus mécanique.
Piratage NFC et smartphone : l’attaque de nouvelle génération
Le vol aux distributeurs ne passe plus uniquement par la carte insérée dans la fente. Les attaques de type « Josep Rodriguez » reposent sur une application Android capable d’imiter les signaux radio des cartes NFC. L’objectif consiste à exploiter des failles dans les micrologiciels NFC des terminaux de paiement et des modules de retrait.
Les capacités concrètes de ces attaques se révèlent préoccupantes pour la sécurité :
- Plantage de terminaux pour désorganiser la file d’attente, créer de la confusion et favoriser d’autres actions malveillantes.
- Collecte des données de carte pendant les échanges sans contact, avec un enregistrement discret des identifiants transmis.
- Modification des montants de transaction, orientant les paiements vers des sommes supérieures ou vers des scénarios frauduleux.
- Verrouillage des appareils type ransomware, bloquant complètement un DAB ou un terminal de paiement jusqu’au versement d’une rançon.
- Forçage du DAB à délivrer des billets via des commandes détournées, dans des scénarios proches du « jackpotting ».
Les fournisseurs de matériel vulnérables recensés dans les études incluent ID Tech, Ingenico, Verifone, Crane Payment Innovations, BBPOS, Nexgo. La cause principale provient souvent d’une absence de mises à jour régulières des micrologiciels NFC. Les parcs anciens et mal maintenus offrent une surface d’attaque particulièrement attractive.
Cette dimension technologique se relie aussi aux attaques décrites dans les scénarios de piratage de distributeur, où les criminels combinent exploitation logicielle et accès physique aux coffres ou aux composants internes. Les fraudes au NFC ne se limitent pas à un simple détournement de paiement, elles participent à une stratégie d’ensemble.
Arnaque au scotch sur le lecteur sans contact
L’« arnaque au scotch » sur la zone NFC s’appuie sur un comportement courant : la préférence pour le sans-contact. Les escrocs posent une bande adhésive parfaitement ajustée sur la zone NFC du distributeur ou du terminal de paiement. Le lecteur ne réagit plus, ce qui pousse l’utilisateur à insérer physiquement sa carte et taper son code PIN.
La fraude se joue ensuite sur l’observation. Le malfaiteur se positionne à côté ou derrière la victime, parfois avec un complice, afin de mémoriser le code secret. Une fois le code repéré, le vol de la carte survient juste après, par ruse, substitution rapide ou distraction organisée.
Cette technique connaît une hausse marquée à partir de 2026, notamment dans certains réseaux urbains comme les distributeurs liés au réseau TCL à Lyon. Les escrocs profitent des stations de transport, des flux massifs et de la répétition des usages.
« Nous avons constaté une recrudescence des fraudes de type bande adhésive sur la zone NFC des distributeurs et bornes de transport, avec observation directe du code PIN. La victime attribue souvent le problème à une panne technique, ce qui facilite l’approche des auteurs. » – Extrait d’un rapport interne d’un service de sécurité bancaire.
Caméras dissimulées dans des vis : la surveillance invisible
Les caméras miniatures intégrées dans de fausses vis représentent une évolution silencieuse du vol de code PIN. Ces dispositifs, vendus librement en ligne à un coût relativement faible, s’insèrent dans la façade du distributeur, près du clavier ou de la fente de carte. Leur objectif : filmer la saisie du code en haute résolution pour reconstituer les chiffres.
Les cas documentés se multiplient en Amérique latine, notamment au Paraguay (2019) et en Colombie (2023). Les autorités et chercheurs en cybersécurité évoquent désormais un risque d’extension vers l’Europe, avec des scénarios citant par exemple l’Espagne comme terre d’essai potentielle. Des centaines de victimes ont déjà été recensées dans ces pays.
Ces caméras dissimulées fonctionnent souvent sur batterie, avec une transmission sans fil ou un enregistrement interne. Les escrocs reviennent récupérer les images ou les visualisent à distance pour extraire les codes associés aux cartes clonées ou volées. La minuscule taille des objectifs les rend difficiles à identifier par un œil non averti.
Skimming et vol de données de carte bancaire
Le skimming reste une méthode très répandue pour copier les données des cartes bancaires. Les fraudeurs installent un mini-lecteur camouflé sur la fente du distributeur. À chaque insertion, la bande magnétique ou la puce transmet des informations à ce dispositif, qui enregistre les données pour une utilisation ultérieure.
Pour finaliser la fraude, les criminels ajoutent souvent :
- Une micro-caméra orientée vers le clavier, pour capter le code PIN pendant la saisie.
- Un faux clavier numérique superposé sur l’original, qui enregistre les codes au moment où la victime compose son secret.
Le skimming se révèle discret. Les éléments ajoutés reprennent la couleur et les formes du distributeur. À distance, rien ne semble anormal. Les victimes découvrent la fraude plus tard, lors de débits inexpliqués ou de retraits effectués dans d’autres pays avec une copie de leur carte.
Les banques améliorent la détection grâce à des algorithmes de comportement de dépenses, mais les copies de cartes émises hors d’Europe, ou utilisées à l’étranger, représentent toujours un point sensible. L’utilisateur constate souvent la fraude avec un retard de plusieurs jours ou semaines, selon la fréquence de consultation des relevés.
Paiement sans contact fantôme et transactions invisibles
Le « paiement sans contact fantôme » repose sur l’exploitation des technologies NFC et des portefeuilles numériques. Dans ce scénario, les opérations frauduleuses se confondent avec des transactions tout à fait légitimes, ce qui complique fortement la détection automatique.
Le principe : générer des transactions non autorisées ou invisibles pour l’utilisateur, en s’appuyant sur des terminaux compromis ou des configurations détournées. Les échanges radio entre carte, smartphone et terminal ne laissent pas de trace évidente sur le moment. Les victimes identifient souvent l’anomalie en analysant finement leurs historiques bancaires.
Les systèmes de détection automatique doivent s’appuyer sur une analyse contextuelle avancée : horaires d’utilisation, localisation des terminaux, montants atypiques, récurrence des paiements sur de très courtes périodes. Cette approche se trouve au cœur des futures solutions de sécurité bancaire, en lien direct avec l’évolution globale des guides de sécurité autour des distributeurs.
« Les transactions sans contact frauduleuses touchent à la frontière entre UX et sécurité. Les opérations se déroulent très vite, sans saisie de code, ce qui réduit les signaux visibles pour le client. Seule une analyse comportementale fine permet de repérer ce type d’attaque. » – Extrait d’un atelier de recherche en sécurité des paiements.
Techniques classiques : cash trapping, collet marseillais et variantes
À côté des dispositifs sophistiqués, les escrocs exploitent encore des méthodes plus classiques, mais efficaces, centrées sur le blocage mécanique des billets ou de la carte. Ces approches visent moins la technologie que la réaction psychologique de l’utilisateur face à un incident inattendu.
Cash trapping : bloquer les billets à la sortie
Le cash trapping consiste à installer un dispositif plastique ou métallique dans la fente de sortie des billets. Lorsque l’utilisateur effectue un retrait, le DAB débite le compte et « croit » avoir délivré l’argent, mais les billets restent bloqués dans le piège. La victime pense souvent à une panne ou se résigne après quelques secondes.
Une fois la personne partie, les escrocs reviennent, retirent discrètement le dispositif et récupèrent l’ensemble des billets. La banque voit un retrait validé, le client ne dispose pas d’argent, et le différend naît lors de la réclamation.
Collet marseillais : piège mécanique de la carte
Le collet marseillais applique le même principe, mais sur la fente de carte. Un dispositif très fin empêche la carte de ressortir après l’opération. La victime, croyant à une défaillance du distributeur, finit par quitter les lieux. Le fraudeur, resté à proximité, récupère ensuite la carte prisonnière du mécanisme.
Lorsque ce piège se combine avec une observation préalable du code PIN (caméra, regard latéral ou arnaque au scotch), les criminels disposent de tous les éléments pour effectuer des retraits immédiats. La rapidité d’exécution joue alors en leur faveur, avant que la banque ne bloque le moyen de paiement.
Skimming classique et détournement répété
Dans certains cas, les techniques de skimming restent assez rudimentaires, avec une simple superposition de façade sur la fente du DAB. Ces dispositifs se retirent vite et se transportent aisément, ce qui permet de cibler plusieurs distributeurs d’une même zone au fil de la journée. L’absence d’alarme physique sur les ajouts extérieurs facilite encore l’opération.
Dans ces scénarios, les mêmes groupes combinent souvent skimming, collet marseillais et observation du code. La coordination entre membres d’un réseau criminel renforce l’efficacité : un repérage, un poseur de matériel, un observateur, un récupérateur de dispositifs, puis un opérateur chargé d’exploiter les données collectées.
Rôle grandissant des logiciels et de l’IA dans les escroqueries 2026
Les tendances observées en 2026 montrent une augmentation des fraudes automatisées par logiciels et IA conversationnelles. Les voleurs ne se limitent plus à un simple dispositif collé sur un distributeur ; ils déploient de véritables systèmes criminels autonomes, capables de réagir en temps réel aux contre-mesures bancaires.
Ces systèmes intègrent par exemple :
- Des scripts de test de vulnérabilités sur les terminaux et DAB, ajustés en fonction des réponses renvoyées par la machine.
- Des robots conversationnels frauduleux, utilisés pour duper les victimes après un incident au distributeur, en se faisant passer pour le service client.
- Des plateformes de gestion de cartes volées ou clonées, qui répartissent automatiquement l’utilisation des cartes pour éviter les blocages rapides.
Cette industrialisation du crime crée un écosystème complet où chaque arnaque au distributeur se connecte à d’autres formes de fraude : phishing, piratage de compte en ligne, escroqueries par SMS. Un incident sur un DAB devient parfois l’entrée d’un scénario plus long, visant l’ensemble des moyens de paiement et des données personnelles de la victime.
Les utilisateurs doivent combiner vigilance sur le terrain et surveillance régulière de leurs comptes. En cas de doute sur une manipulation technique d’un distributeur, la consultation de ressources dédiées au guide de sécurité des distributeurs et aux scénarios de risques d’agression au distributeur permet de mieux structurer les réflexes à adopter avant, pendant et après un retrait.
Comment les criminels choisissent les lieux, les horaires et les victimes
Les escrocs qui ciblent les distributeurs automatiques ne laissent que rarement le hasard décider. Ils adoptent une logique d’optimisation, en fonction du flux, de la topographie des lieux, des horaires et du niveau de contrôle visible. Cette préparation détermine la réussite ou l’échec de l’arnaque.
Zones ciblées et environnement urbain
Les lieux les plus recherchés combinent densité de passage et angles morts de surveillance. On retrouve par exemple :
- Les stations de transport (métro, tram, gares) avec des flux continus et des moments d’affluence.
- Les distributeurs isolés près des parkings ou dans des rues adjacentes, moins bien éclairés.
- Les zones touristiques, où les visiteurs prennent moins le temps de vérifier les machines et utilisent davantage les retraits en espèces.
Les réseaux organisés étudient aussi la configuration vidéo des lieux : orientation des caméras de surveillance, présence de miroirs convexes, visibilité depuis la voie publique. Un DAB avec une caméra mal positionnée ou obstruée devient un point de ciblage naturel.
Stratégie temporelle : pourquoi dimanches et lundis
Les pics d’arnaque observés les dimanches et lundis reflètent une stratégie précise. Le dimanche, les effectifs de supervision technique et de support sont souvent réduits. Les anomalies détectées, comme un dispositif de skimming ou une caméra dissimulée, sont moins vite traitées ou retirées.
Le lundi, de nombreux clients effectuent leurs retraits pour la semaine, ce qui augmente mécaniquement le nombre de cibles. Les escrocs profitent de ce double effet : moins de réaction des équipes techniques et plus de flux de victimes potentielles. Les incidents détectés le lundi matin correspondent parfois à des dispositifs installés la veille, déjà amortis sur plusieurs dizaines de transactions.
Processus de sélection des victimes
La sélection des victimes suit plusieurs logiques :
- Préférence pour les personnes pressées, qui ne vérifient pas la machine et ne couvrent pas le clavier.
- Ciblage de profils jugés fragiles (personnes âgées, touristes, clients distraits au téléphone).
- Observation de ceux qui retirent des montants élevés, en vue d’un suivi ou d’une agression ciblée à la sortie du distributeur.
Lorsque le scénario dépasse la simple fraude technique pour aller vers l’extorsion ou la menace physique, les enjeux de sécurité face à l’agression au distributeur rejoignent directement ceux de la fraude bancaire. L’environnement global autour de la machine devient aussi stratégique que le matériel lui-même.
Tableau comparatif des principales techniques d’arnaque au DAB
Le tableau suivant récapitule les caractéristiques majeures des principales méthodes, afin de faciliter la mémorisation des signaux d’alerte.
| Technique | Principe | Indicateurs visibles | Risque principal | Réflexe utilisateur |
|---|---|---|---|---|
| Piratage NFC / smartphone | Exploitation de failles NFC via application Android imitant les cartes | Blocages répétés, montants incohérents, messages d’erreur inhabituels | Modification de transaction, vol de données, retrait forcé | Interrompre l’opération, changer de DAB, signaler à la banque |
| Arnaque au scotch sur lecteur NFC | Blocage du sans-contact pour forcer l’insertion de la carte et la saisie du code | Zone NFC recouverte, nécessité de réessayer plusieurs fois | Observation du code, vol ultérieur de la carte | Couvrir le clavier, refuser l’aide insistante, surveiller ses mouvements |
| Caméras dissimulées dans vis | Micro-caméras filmant le pavé numérique | Vis ou éléments anormaux près du clavier, petits trous suspects | Captation du code PIN pour usage frauduleux | Masquer systématiquement le clavier, signaler les anomalies visibles |
| Skimming | Mini-lecteur copiant les données de la carte | Fente légèrement modifiée, éléments qui bougent au toucher | Clonage de carte et retraits à distance | Vérifier la fente, consulter fréquemment ses relevés |
| Paiement sans contact fantôme | Transactions NFC non autorisées imitant un paiement légitime | Souvent aucun signe visible sur le moment | Débits répétés de petits montants ou paiements inconnus | Contrôler régulièrement les historiques, activer les alertes SMS/App |
| Cash trapping | Dispositif bloquant les billets à la sortie | Billeterie qui ne sort pas alors que le retrait est validé | Perte des espèces, contestation complexe avec la banque | Rester sur place, appeler immédiatement le numéro affiché |
| Collet marseillais | Dispositif retenant la carte dans la fente | Carte bloquée, bruit anormal à l’insertion ou à l’éjection | Récupération de la carte et usage immédiat avec code observé | Ne jamais quitter le DAB sans appeler la banque pour opposition |
Réaction après une arnaque au distributeur : cadre pratique et juridique
En cas de fraude avérée ou suspectée sur un distributeur automatique, la réaction doit suivre une séquence structurée. Plus la démarche est rapide, plus la probabilité de remboursement et de limitation des dégâts financiers augmente.
Étapes immédiates en cas d’incident
Lorsqu’un retrait se déroule anormalement (carte bloquée, billets non livrés, comportement étrange du DAB), la chronologie d’action se structure ainsi :
- Bloquer la carte via le numéro d’opposition de la banque ou le numéro d’urgence interbancaire.
- Noter précisément la date, l’heure, le lieu, le montant, ainsi que le type d’incident observé.
- Contacter le service client de la banque pour signaler les faits et demander une investigation.
- Déposer une plainte si des débits non autorisés apparaissent, en joignant les preuves disponibles.
Dans le cadre européen, les textes relatifs aux services de paiement imposent aux banques une obligation de remboursement pour les opérations non autorisées, sous certaines conditions d’information et de diligence du client. Les magistrats et médiateurs bancaires s’appuient sur ces principes pour trancher les litiges.
« L’utilisateur de services de paiement supporte les pertes liées à toute opération de paiement non autorisée uniquement si la perte résulte d’un agissement frauduleux de sa part ou du non-respect intentionnel ou par négligence grave de ses obligations. » – Synthèse inspirée des principes des directives européennes sur les services de paiement.
Interactions avec la banque et éléments de preuve
La banque évalue la situation en fonction de plusieurs paramètres :
- Traçabilité de la transaction dans les systèmes internes.
- Présence ou non de vidéosurveillance au niveau du DAB concerné.
- Historique des incidents sur ce distributeur (skimming, cash trapping déjà signalés).
- Comportement habituel du client et cohérence des montants litigieux.
Les éléments que le client fournit font souvent la différence : captures d’écran, numéros de ticket, photos éventuelles du DAB, référence horaire précise. Une démarche structurée renforce la crédibilité du récit et oriente plus vite l’investigation technique.
Dimension psychologique et sentiment d’insécurité
Au-delà de la dimension financière, une arnaque au distributeur laisse fréquemment un sentiment de vulnérabilité durable. Le client se sent trompé par une machine supposée fiable, parfois observé, voire suivi. Dans certains cas, l’incident se double d’une tentative d’extorsion ou de menace physique, en lien avec les scénarios d’agression au distributeur.
Parler de l’incident avec la banque, déposer une plainte, solliciter l’appui de proches ou de services d’accompagnement aide à reconstruire un sentiment de contrôle. Mieux comprendre les techniques utilisées et les contre-mesures existantes transforme progressivement cette expérience en connaissance utile pour les usages futurs.




