
Le piratage de distributeur automatique évolue vite. Entre logiciels malveillants, dispositifs de skimming invisibles et faux DAB dédiés aux cryptoactifs, les techniques se sophistiquent et ciblent autant les banques que les particuliers. Les chiffres 2025 sur le jackpotting et les opérations récentes contre des crypto-DAB non autorisés en France donnent un aperçu concret de cette nouvelle criminalité.
En 2026, chaque retrait devient un moment clé où se jouent des enjeux de sécurité, de protection des données bancaires et de lutte contre le blanchiment. Les criminels exploitent à la fois les failles matérielles, la couche logicielle des automates et les comportements des usagers. Les détails techniques cachés derrière ces attaques méritent une analyse précise.
| Type d’arnaque | Principe | Risques principaux |
| Skimming 🧲 | Faux lecteur de carte placé sur l’appareil pour copier les données bancaires. | Clonage de carte, retraits frauduleux. |
| Overlay tactile 🎛️ | Plaque posée sur l’écran pour enregistrer les codes PIN. | Vol de code PIN et accès complet au compte. |
| Piège au cash 🔧 | Blocage volontaire du distributeur pour récupérer l’argent après votre départ. | Perte du retrait effectué. |
| Piratage logiciel 💻 | Exploitation de failles des DAB connectés. | Fraude massive, vidage de cassettes. |
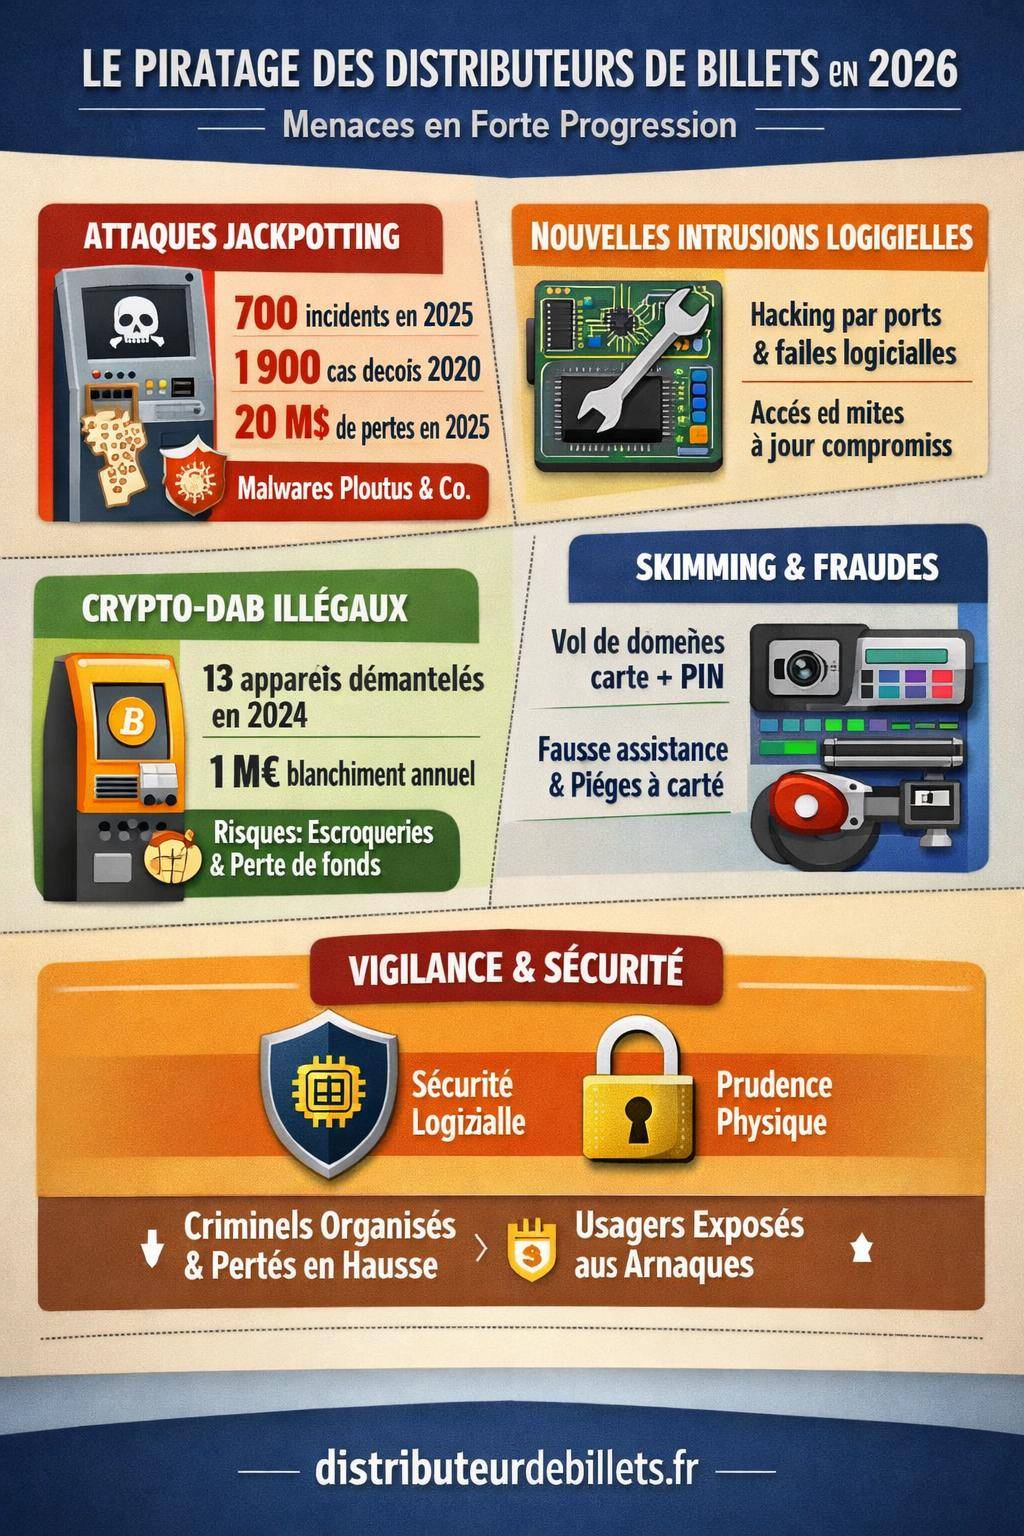
Piratage de distributeur automatique en 2026 : panorama des menaces actuelles
Les attaques contre les distributeurs automatiques de billets reposent sur un écosystème criminel structuré. Les groupes impliqués combinent ingénierie logicielle, intrusion physique, connaissance fine des protocoles bancaires et social engineering. En 2026, les banques renforcent les coffres, les capteurs et les logiciels, tandis que les fraudeurs orientent leurs efforts vers la couche logique et la manipulation des usagers.
Le piratage de DAB ne se limite plus au simple vol de carte. Les stratégies vont de la compromission de l’interface XFS à l’installation de malwares spécialisés comme Ploutus, en passant par les crypto-distributeurs non autorisés. L’objectif reste le même : détourner des flux financiers, extraire des numéros de carte, voler des codes PIN et blanchir de l’argent via des circuits opaques.
Face à ces risques, les usagers doivent intégrer de nouveaux réflexes de vigilance. Les banques et les exploitants de DAB déploient des mécanismes de chiffrement renforcé, des capteurs anti-intrusion et des outils de surveillance en temps réel. Pourtant, sans comportements adaptés au quotidien, une partie des protections reste inefficace.
Jackpotting : quand le DAB distribue des billets sans retrait
Le jackpotting reste l’une des formes de piratage de distributeur les plus emblématiques. Les cybercriminels transforment l’automate en « distributeur libre-service » en forçant la machine à émettre des billets sans transaction légitime. Cette technique s’appuie sur des malwares spécifiques et une connaissance approfondie de l’architecture logicielle des DAB.
Chiffres clés du jackpotting en 2025
Les données récentes illustrent la montée en puissance de ces attaques. Entre 2020 et 2025, les incidents de jackpotting s’enchaînent de manière régulière, soutenus par des réseaux criminels coordonnés.
| Indicateur | Valeur 2025 | Cumul / contexte |
|---|---|---|
| Incidents de jackpotting recensés | 700 en 2025 | 1 900 incidents depuis 2020 |
| Pertes financières estimées | 20 000 000 $ | Montants en hausse sur la période 2020–2025 |
| Typologie des acteurs | Groupes criminels organisés | Réseaux transnationaux structurés |
Ces chiffres montrent une industrialisation des attaques. Les criminels ne ciblent plus un DAB isolé mais coordonnent des campagnes entières sur plusieurs régions, avec des équipes sur le terrain chargées d’intervenir sur les automates compromis.
Fonctionnement technique du jackpotting moderne
Le jackpotting repose sur l’installation d’un logiciel malveillant au cœur du système. L’un des malwares les plus utilisés, Ploutus, se greffe sur la couche logicielle qui pilote les modules du DAB, notamment la couche XFS (eXtensions for Financial Services) utilisée pour dialoguer avec le distributeur de billets, le lecteur de carte et le clavier.
Les attaquants accèdent souvent au DAB en utilisant des clés génériques très répandues fournies par des insiders ou achetées sur des places de marché clandestines. Une fois l’enceinte ouverte, ils modifient ou remplacent le disque dur afin d’installer le malware. Dans d’autres scénarios, ils branchent un ordinateur portable ou un mini-PC sur un port interne pour injecter le code malveillant.
Le malware prend alors le contrôle du module de distribution de billets. Il envoie des commandes directes au système, sans passer par un retrait classique et sans vérifier la présence d’une carte ou d’un compte approvisionné. Les mules viennent ensuite déclencher la séquence de vidage des billets via un code, un SMS ou un signal prédéfini.
« Les attaques de jackpotting combinent manipulation physique du distributeur et exploitation de la couche XFS. Le DAB n’est plus un simple coffre, mais un ordinateur spécialisé vulnérable aux mêmes logiques que tout système d’information. »
Caractéristiques des attaques de jackpotting en 2026
Les incidents de jackpotting en 2026 prolongent les tendances observées les années précédentes. Les malwares évoluent, mais conservent un socle de fonctionnement commun.
- Utilisation majoritaire de Ploutus ou de variantes dérivées, spécialement conçues pour piloter les modules XFS.
- Compatibilité multi-marques du malware, capable d’attaquer plusieurs fabricants de DAB sans modifications lourdes.
- Combinaison d’intrusions physiques et logicielles : ouverture de l’enceinte, accès aux ports internes, puis infection du système.
- Forçage du DAB à délivrer des billets sans transaction ni autorisation bancaire.
- Modification ou remplacement du disque dur afin d’installer un système compromis contrôlé à distance.
- Intervention de groupes criminels organisés, avec une logistique structurée, des équipes techniques et des mules chargées de récupérer les espèces.
Manipulations électroniques émergentes : le piratage par la couche logicielle
Une autre famille d’attaques gagne du terrain en 2026 : les manipulations électroniques internes. Ces techniques ciblent la logique du DAB plutôt que son coffre ou sa façade. L’objectif consiste à accéder au logiciel interne pour déclencher une distribution de billets, modifier des paramètres ou désactiver certains contrôles de sécurité.
Ces attaques se distinguent des agressions physiques classiques (explosifs, gaz, hydraulique) par leur discrétion. Les criminels exploitent les ports de maintenance, les interfaces techniques ou des comptes administrateurs mal sécurisés pour prendre le contrôle de la machine à distance ou en local.
Principe des manipulations électroniques
Le fonctionnement repose sur une logique proche du jackpotting, mais avec des vecteurs d’accès variés. Les attaques s’appuient par exemple sur :
- l’exploitation de mot de passe par défaut non modifié sur les consoles d’administration ;
- le branchement d’un boîtier électronique sur un port interne, capable d’envoyer des commandes au module XFS ;
- la compromission préalable du réseau de la banque pour pousser une mise à jour piégée sur un ensemble de DAB ;
- l’utilisation d’un accès distant mal protégé réservé à la maintenance technique.
Une fois le logiciel compromis, le pirate déclenche une séquence de retrait de billets, altère les journaux d’événements ou modifie les seuils de détection des anomalies pour retarder la découverte de la fraude.
« La tendance actuelle donne la priorité aux attaques électroniques discrètes, au détriment des agressions explosives bruyantes. Les criminels recherchent la continuité et la répétabilité, plutôt qu’un seul vol spectaculaire. »
Pourquoi ces attaques progressent en 2026
La montée en puissance des manipulations électroniques tient à plusieurs facteurs. Les automates deviennent plus connectés, plus intégrés au système d’information bancaire et plus riches en fonctionnalités. Chaque connexion, chaque API et chaque port d’administration représente une fenêtre supplémentaire à sécuriser.
Dans le même temps, les méthodes physiques traditionnelles (explosifs, gaz, arrachage) se heurtent à des dispositifs de protection plus robustes : renforcement des coffres, détecteurs de chocs, encrage des billets. Les criminels orientent donc leurs efforts vers la couche logicielle, jugée plus rentable sur la durée.
Crypto-distributeurs non autorisés : une nouvelle porte d’entrée pour la fraude
Depuis plusieurs années, des distributeurs de cryptoactifs s’installent dans l’espace public : centres commerciaux, boutiques spécialisées, zones touristiques. Ces automates permettent de convertir des euros en cryptoactifs ou l’inverse, souvent avec une procédure simplifiée et une expérience utilisateur très directe. En France, de multiples machines opèrent cependant en dehors du cadre légal.
En 2024, les autorités françaises ont ainsi démantelé 13 crypto-DAB non autorisés, pour une valeur totale de transactions estimée à 160 000 € et un potentiel de blanchiment annuel évalué à 1 000 000 €. Ces automates étaient exploités par des opérateurs non enregistrés en tant que PSAN (Prestataires de Services sur Actifs Numériques), ce qui les plaçait en infraction avec la réglementation.
Fonctionnement d’un crypto-distributeur
Le principe d’un crypto-DAB consiste à offrir une interface simple pour convertir de la monnaie fiduciaire (FIAT) en cryptoactifs, ou l’inverse. L’utilisateur insère des billets ou présente une carte, puis fournit une adresse de portefeuille ; l’automate envoie alors les cryptoactifs correspondants, ou délivre des espèces après une vente de cryptomonnaies.
Dans un cadre régulé, ce type de service impose un KYC (Know Your Customer) rigoureux, un suivi des transactions suspectes et une déclaration des opérations dans le cadre de la lutte contre le blanchiment et le financement du terrorisme. Les opérateurs doivent s’enregistrer auprès de l’Autorité des marchés financiers (AMF) en tant que PSAN et respecter un ensemble d’obligations prudentielles.
« Les crypto-distributeurs non autorisés combinent opacité des flux, absence de KYC sérieux et forte attractivité pour les criminels en quête de cash rapide et difficile à tracer. »
Risques liés aux crypto-DAB non autorisés en 2026
En 2026, le risque ne concerne pas seulement la perte d’argent sur une transaction. L’usage d’un crypto-distributeur non autorisé expose à plusieurs types de menaces :
- Escroqueries directes : l’automate encaisse les fonds sans jamais transférer les cryptoactifs ou délivrer les espèces attendues.
- Surfacturation cachée : marges exorbitantes, taux de change trompeurs ou commissions dissimulées dans l’interface.
- Blanchiment d’argent : implication involontaire dans des circuits de blanchiment, avec un risque pénal en cas d’enquête sur les flux.
- Exposition des données personnelles : capture de documents d’identité et de numéros de téléphone, réutilisés pour d’autres fraudes.
En droit français, l’exploitation d’un crypto-DAB sans enregistrement PSAN peut entraîner jusqu’à 2 ans de prison et 30 000 € d’amende pour l’opérateur. Les usagers s’exposent, quant à eux, à des transactions sans recours, sans médiateur et sans protection contractuelle solide.
Skimming et vol de données de carte bancaire : menaces persistantes sur les DAB
Malgré l’essor des attaques logicielles, les techniques de skimming et de vol de données de carte bancaire restent très utilisées. Les fraudeurs installent des dispositifs discrets sur le DAB pour copier la piste magnétique ou intercepter les données de la puce, tout en récupérant le code PIN à l’aide d’une mini-caméra ou d’un faux clavier.
Les technologies de skimming deviennent plus discrètes, plus fines, parfois presque indétectables à l’œil nu. Certains dispositifs s’intègrent directement dans le lecteur de carte, d’autres se connectent à la nappe interne du clavier pour intercepter les codes saisis.
Pour une vision détaillée de ces méthodes et des réflexes de protection au quotidien, un guide spécifique approfondit le sujet : tout savoir sur le skimming de carte bancaire.
Dispositifs de skimming sur les distributeurs automatiques
Les dispositifs de skimming se répartissent en plusieurs catégories, chacune avec un mode d’action propre :
- Faux lecteurs de carte collés sur la fente existante et équipés d’une tête de lecture qui copie les données magnétiques lors de l’insertion.
- Overlays de clavier, c’est-à-dire de faux claviers placés par-dessus le clavier réel, qui enregistrent chaque touche pressée.
- Mini-caméras dissimulées dans une baguette au-dessus de l’écran, dans une fausse partie de l’habillage ou dans un faux détecteur de présence, orientées vers le clavier.
- Modules internes installés à l’intérieur de l’automate après ouverture de l’enceinte, beaucoup plus difficiles à détecter depuis l’extérieur.
Une fois les données collectées, les fraudeurs répliquent les cartes sur des supports vierges et effectuent des retraits dans des pays où la puce EMV est moins utilisée, ou les exploitent pour des paiements à distance.
« Les dispositifs de skimming modernes imitent fidèlement la couleur, la texture et les dimensions du DAB. L’œil non averti ne distingue presque pas la différence avec l’équipement d’origine. »
Fraude au retrait et usurpation de carte
Les données de carte volées lors d’un retrait alimentent ensuite différents types de fraudes. Parmi elles :
- Fraude au retrait : reproduction de la carte et retraits massifs sur de courtes périodes.
- Fraude aux paiements en ligne : utilisation des numéros de carte pour des achats sur Internet.
- Revente de dumps : commercialisation des données de cartes sur des places de marché clandestines spécialisées.
Un autre contenu traite en détail les scénarios d’arnaques autour des retraits et la manière d’y faire face : fraude à la carte bancaire lors d’un retrait.
Arnaques aux DAB visant directement les usagers en 2026
Au-delà des attaques purement techniques, une large part des arnaques aux distributeurs repose sur la manipulation psychologique de l’utilisateur. Les escrocs exploitent le stress, la précipitation ou la méconnaissance des procédures bancaires pour subtiliser la carte, le code ou l’argent retiré.
Ces arnaques se pratiquent souvent à proximité des automates les plus fréquentés : gares, zones touristiques, centres-villes. Elles se déploient à travers des scénarios bien rodés, parfois filmés pour capter les codes ou détourner l’attention.
Scénarios fréquents d’arnaques aux distributeurs
Parmi les mises en scène les plus courantes autour des DAB, on retrouve :
- Fausse assistance : un individu propose son aide en prétextant une panne, un message incompréhensible ou un blocage, et mémorise le code PIN tout en remplaçant la carte par une autre.
- Piège à carte : un dispositif bloque délibérément la carte dans le distributeur. Un complice se présente alors comme un « sauveur » et incite à composer le code à plusieurs reprises, tout en observant la saisie.
- Substitution rapide : au moment où la carte est éjectée, l’escroc détourne l’attention (chute d’objet, question pressante) et échange la carte contre une autre, visuellement proche.
- Vol au guichet : le fraudeur se positionne tout près pour repérer le code PIN, puis suit la victime et dérobe son portefeuille quelques minutes plus tard.
Ces méthodes s’appuient rarement sur une grande technicité, mais sur la maîtrise de l’environnement et des réactions humaines. La prévention repose alors sur la distance de sécurité et le refus systématique de toute « aide » non sollicitée.
« Un retrait au DAB n’est jamais une situation d’urgence. Toute personne qui vous met la pression pour aller plus vite ou qui s’impose pour vous aider cherche surtout à diminuer votre niveau de vigilance. »
Comment reconnaître un DAB suspect
Certaines anomalies physiques ou comportementales trahissent la présence d’un dispositif frauduleux ou d’une équipe en action :
- habillage du DAB abîmé, mal aligné ou avec des éléments récemment collés ;
- fente de carte ou clavier qui bougent légèrement lorsqu’on les touche ;
- présence de câbles visibles, de vis non d’origine ou de traces de colle ;
- personnes qui stationnent à proximité immédiate de façon insistante, sans motif clair.
En cas de doute, mieux vaut renoncer au retrait, s’éloigner et informer la banque ou les forces de l’ordre. Un autre contenu traite plus largement des bonnes pratiques autour des distributeurs : guide de sécurité autour des distributeurs automatiques.
État des lieux 2026 : données disponibles et limites d’analyse
Les statistiques sur les arnaques aux DAB accusent généralement un retard de publication. Pour 2026, les sources officielles ne fournissent pas encore de chiffres consolidés sur le nombre d’attaques ou les montants volés. Les données disponibles reposent surtout sur les tendances 2024–2025 et sur les retours des équipes de sécurité bancaire.
Cette absence de chiffres complets n’empêche pas une analyse précise des méthodes observées : techniques de jackpotting avec Ploutus, expansion des manipulations électroniques internes, démantèlement de crypto-DAB illégaux, persistance des dispositifs de skimming, scénarios de fraude au retrait. L’agrégation de ces signaux construit une vision cohérente du risque actuel.
« Aucune donnée statistique exhaustive n’est encore publiée pour 2026, mais les tendances 2025 en matière de jackpotting et de crypto-DAB non autorisés laissent présager une poursuite des attaques à forte composante logicielle. »
En pratique, la meilleure protection repose sur un double niveau : hygiène de sécurité individuelle lors de chaque retrait, et durcissement continu des infrastructures par les banques. Cette combinaison réduit fortement la surface d’attaque exploitable par les réseaux criminels, même en l’absence de statistiques détaillées en temps réel.




