
Le skimming de carte bancaire a longtemps alimenté les pires scénarios de retrait frauduleux au distributeur et de débit mystérieux sur les relevés de compte. Les dispositifs sont de plus en plus discrets, souvent indétectables à l’œil nu, tandis que les escrocs combinent ingénierie électronique et piratage des terminaux de paiement.
Dans le même temps, les banques déploient une panoplie de contre-mesures, de la puce EMV aux notifications en temps réel, en passant par l’intelligence artificielle capable de bloquer une opération en quelques secondes. Entre ces deux mondes, l’usager doit adapter ses réflexes de sécurité au quotidien…
| Élément clé | Synthèse |
| Définition du skimming | Technique frauduleuse où des criminels copient les données d’une carte bancaire via un dispositif dissimulé sur un terminal de paiement ou un distributeur. |
| Objectif des fraudeurs | Récupérer les informations de la carte pour effectuer des paiements ou fabriquer une copie. |
| Signes suspects | Clavier ou fente inhabituels, ajout visible sur un terminal, résistance anormale lors de l’insertion de la carte. |
| Comment se protéger | Inspecter le terminal, masquer le code PIN, privilégier les paiements sans contact ou via smartphone, surveiller régulièrement ses comptes. 🔐 |
| En cas de doute | Bloquer la carte immédiatement et signaler la fraude à sa banque. |
Skimming carte bancaire : définition précise et enjeux de sécurité
Le skimming de carte bancaire désigne une technique de fraude consistant à copier les données de la piste magnétique d’une carte lors d’un retrait ou d’un paiement. Les fraudeurs installent un dispositif électronique sur un distributeur automatique de billets (DAB) ou sur un terminal de paiement électronique (TPE). Ces équipements illégaux enregistrent discrètement les informations de la carte et, souvent, le code PIN associé.
Les données capturées servent ensuite à fabriquer une carte clonée, ou sont revendues sur des places de marché clandestines. Les escrocs réalisent alors des retraits ou des paiements dans des pays où la puce est moins utilisée ou où les contrôles sont plus faibles. Le skimming s’inscrit donc dans une véritable industrie du piratage bancaire, structurée et internationale.
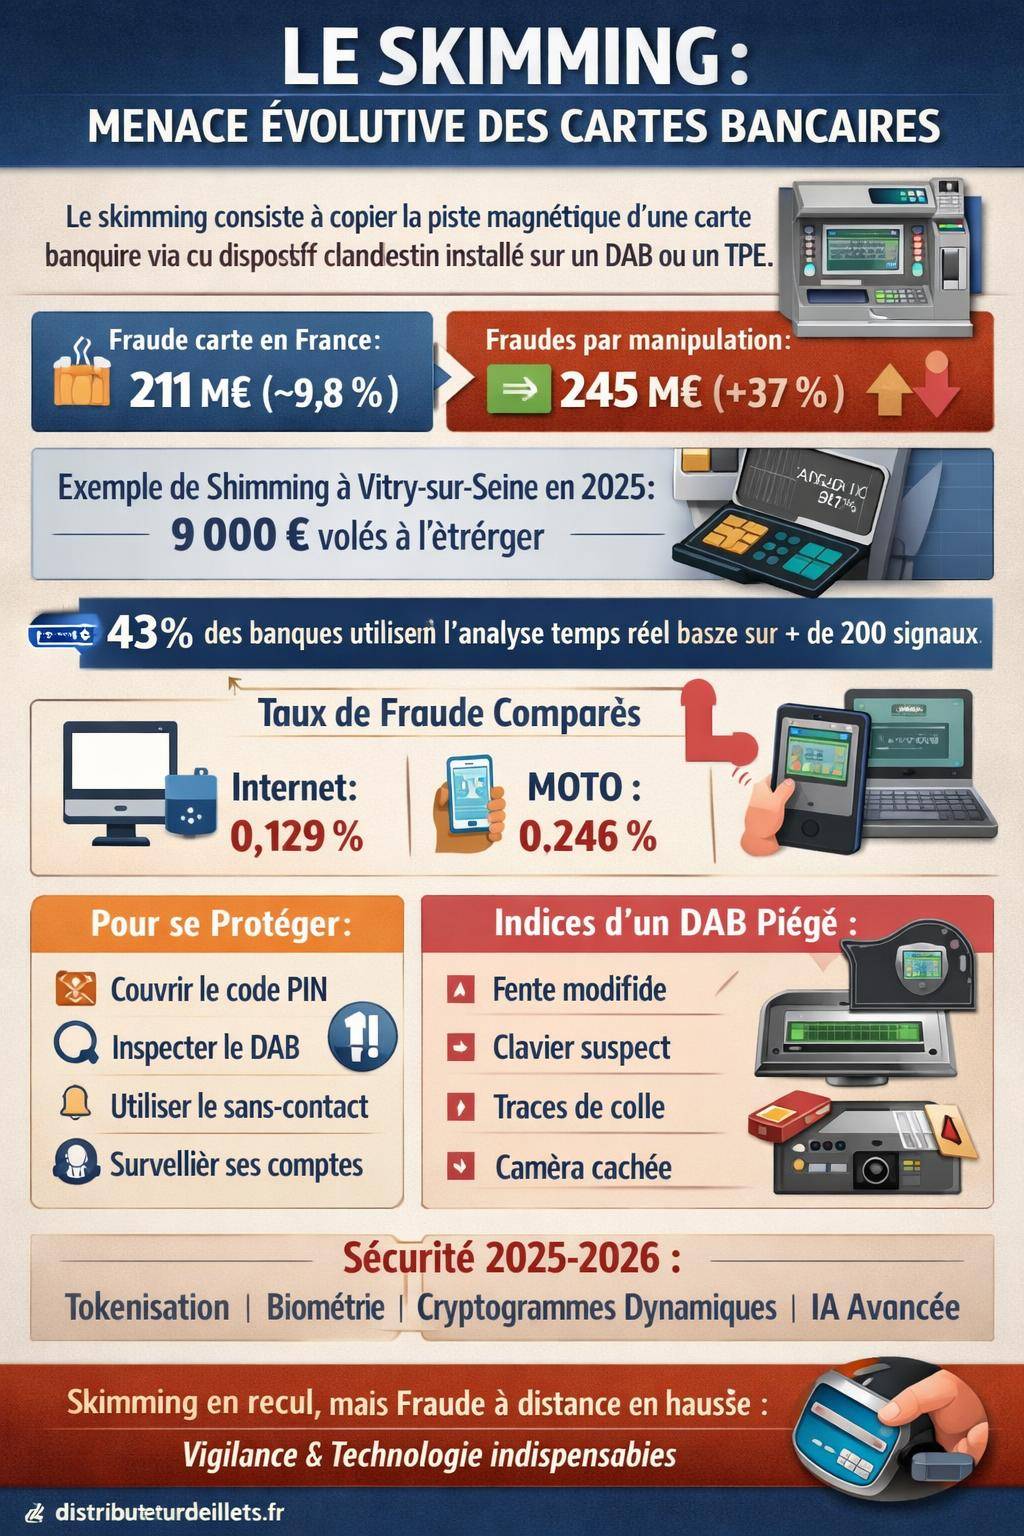
En France, les statistiques récentes donnent un cadre concret à cette menace. Sur le premier semestre 2025, la fraude carte bancaire globale atteint environ 211 millions d’euros, en baisse de 9,8 %, pour un taux de fraude moyen de 0,048 %. Les attaques par manipulation (dont fait partie le skimming et ses variantes) représentent toutefois près de 245 millions d’euros, en hausse de 37 %. La fraude se transforme plutôt qu’elle ne disparaît.
« La fraude par skimming a fortement reculé dans les pays ayant généralisé la puce électronique et les contrôles en temps réel, mais les délinquants adaptent leurs techniques et ciblent désormais la puce elle-même avec le shimming. »
Pour compléter la compréhension de ces attaques physiques contre les distributeurs, une lecture de ce guide spécialisé sur la sécurité des distributeurs bancaires apporte un éclairage complémentaire sur les méthodes des fraudeurs et les gestes de prévention.
Comment fonctionne concrètement le skimming sur un DAB ou un TPE ?
Le skimming repose sur un assemblage de plusieurs éléments physiques, parfois complétés par des techniques d’ingénierie sociale. L’objectif reste toujours identique : récupérer les données de la carte et le code confidentiel dans la même séquence d’utilisation.
Les éléments techniques d’une attaque de skimming
Sur un distributeur automatique de billets, les fraudeurs ajoutent généralement un module falsifié sur la façade du DAB :
- Lecteur de carte pirate : une pièce fine est insérée ou collée sur la fente d’insertion. Elle lit la piste magnétique pendant que le lecteur officiel fonctionne normalement.
- Caméra miniature : un minuscule objectif est dissimulé dans un faux bandeau, une fausse brochure ou une pièce plastique. Il filme le clavier et capture le code PIN.
- Faux clavier (overlay) : dans certaines attaques, un faux clavier est posé par-dessus le vrai. Il enregistre chaque frappe du code confidentiel.
- Boîtier de stockage ou transmission : les données capturées sont enregistrées dans une mémoire interne ou transmises à distance (via GSM ou wifi clandestin) vers le fraudeur.
Sur un terminal de paiement chez un commerçant, le principe reste similaire. Le fraudeur altère le TPE ou en remplace discrètement un élément par un module de capture. Dans certains cas, le personnel complice manipule la carte hors de la vue du client pour la passer dans un lecteur clandestin (skimmer portable).
« Une opération de skimming réussie repose rarement sur un seul accessoire. Les fraudeurs combinent presque toujours un dispositif de copie de la carte et un système de récupération du code PIN. »
Du vol de données au retrait frauduleux
Une fois les données de la carte collectées, les criminels génèrent une carte magnétique clonée. Cette carte ne reproduit pas la puce électronique, mais elle contient suffisamment d’informations pour fonctionner dans certains pays moins sécurisés ou sur des terminaux anciens qui utilisent encore massivement la piste magnétique.
Les retraits ou paiements frauduleux interviennent alors souvent :
- à l’étranger, dans des zones où la norme EMV (puce+code) est moins appliquée ;
- sur des distributeurs ou TPE obsolètes, moins protégés ;
- dans le cadre de réseaux organisés qui exploitent des « mules » pour retirer les liquidités.
Les mouvements servent ensuite au blanchiment d’argent à travers des achats de biens de valeur, des transferts en cryptomonnaies ou des opérations complexes sur plusieurs comptes.
Du skimming au shimming : une évolution discrète et plus sophistiquée
La généralisation de la puce électronique EMV a réduit fortement l’intérêt de la simple copie de la piste magnétique en France. Les fraudeurs ont alors développé une variante : le shimming. Cette technique vise directement la puce et contourne une partie des protections classiques.
Shimming : principe et spécificités techniques
Le shimming repose sur un dispositif miniature, extrêmement fin, inséré à l’intérieur même de la fente du DAB ou du TPE. Ce module électronique, difficilement visible, vient se placer entre le lecteur de puce et la carte, comme une sorte de « parasite » interne.
Ce dispositif :
- intercepte les échanges de données entre la puce de la carte et le terminal ;
- enregistre certaines informations nécessaires à l’authentification ;
- dans certaines configurations, mémorise également le code PIN saisi par la victime (en complément d’un faux clavier ou d’une caméra).
Le shimming cible donc directement la technologie censée sécuriser les transactions. Les données récupérées servent ensuite à effectuer des paiements sans contact simulés ou à générer des transactions dans des environnements moins contrôlés.
« Contrairement au skimming classique, le shimming n’ajoute pas une pièce visible sur la façade du DAB. Le dispositif se cache dans la fente d’insertion, ce qui le rend beaucoup plus difficile à repérer pour le grand public. »
Niveau de risque actuel du shimming en France
À ce jour, les fraudes par shimming restent documentées mais limitées en volume en France. Les montants constatés sont modestes par rapport aux grandes vagues de skimming des années précédentes. Les banques et les fabricants de terminaux ont intégré des mécanismes de détection de comportements anormaux sur la puce, ce qui freine cette technique.
Cependant, l’exemple récent de Vitry-sur-Seine (juin 2025) illustre la réalité du phénomène. Des retraits frauduleux ont été réalisés depuis Madrid et Barcelone après une compromission de cartes sur un site français. Environ 9 000 euros ont été saisis. Ce type d’affaire montre que les réseaux organisés savent exploiter les failles sur plusieurs pays à la fois.
Skimming, shimming, internet : comparaison des principaux types de fraude carte
Pour comprendre où se situe le skimming dans le paysage global de la fraude, une vue comparative aide à prioriser les mesures de protection. Les statistiques récentes éclairent ces différents risques.
| Type de fraude | Support principal | Taux ou tendance récente | Remarques clés |
|---|---|---|---|
| Skimming classique | DAB, TPE à piste magnétique | En forte baisse en France | Contourne la piste magnétique, freiné par la généralisation de la puce et par les contrôles IA. |
| Shimming | DAB, TPE à puce | Cas limités, montants modestes | Dispositif miniature dans la fente, difficile à détecter visuellement, surveillé de près par les banques. |
| Fraude internet (CNP) | Paiements en ligne | Taux de fraude ~0,129 % | Inclut vol de numéros, phishing, malware, exploitation de sites peu sécurisés. |
| Paiements MOTO | Mail Order / Telephone Order | Taux de fraude ~0,246 % | Commandes par téléphone ou courrier, sans authentification forte. |
| Fraude par manipulation | Ensemble des canaux | 245 M€ (+37 %) | Inclut skimming/shimming, arnaques au DAB, ingénierie sociale, détournements physiques. |
Les chiffres montrent que la fraude à distance (paiements en ligne, MOTO) concentre une part élevée des pertes, mais les attaques physiques contre les distributeurs et les terminaux restent structurées. Pour approfondir les risques liés aux distributeurs, un article dédié sur le piratage de distributeur automatique détaille d’autres scénarios, comme les pièges à carte ou les attaques logicielles.
Dans ce contexte, les banques misent sur une combinaison de technologies :
- puce EMV avec cryptogrammes dynamiques ;
- authentification forte pour les paiements en ligne (3D Secure, biométrie) ;
- notifications smartphone en temps réel pour chaque opération ;
- intelligence artificielle capable d’analyser des centaines de signaux pour évaluer le risque d’une transaction.
Pourquoi le skimming recule : puce, IA et notifications en temps réel
Le skimming n’a pas disparu par hasard. Il régresse parce que l’architecture technique des paiements a évolué. Chaque couche de sécurité rend la tâche des fraudeurs plus complexe, plus coûteuse et plus risquée.
Rôle de la puce EMV et de la désactivation de la piste magnétique
La puce EMV génère des cryptogrammes uniques à chaque transaction. Copier les données de la puce ne suffit pas pour reproduire une carte fonctionnelle. C’est la raison pour laquelle les attaques de skimming se concentrent historiquement sur la piste magnétique, plus statique.
De nombreuses banques limitent progressivement l’usage de cette piste :
- désactivation automatique dans certains pays jugés risqués ;
- blocage des retraits sur des terminaux incompatibles EMV ;
- surveillance renforcée des transactions réalisées uniquement sur piste magnétique.
Plus la piste magnétique devient inutilisable pour les opérations légitimes, moins le skimming reste rentable. Les fraudeurs se tournent alors vers d’autres vecteurs, dont le shimming ou la fraude à distance.
Intelligence artificielle et blocage en temps réel
En 2025, 43 % des banques utilisent déjà des solutions d’intelligence artificielle pour analyser en continu les flux de paiement. Les nouveaux agents IA qui se déploient entre 2025 et 2026 vont plus loin : ils traitent plus de 200 points de données par transaction et ajustent leurs modèles en permanence.
Ces systèmes prennent en compte :
- la géolocalisation approximative du client et du terminal ;
- l’historique des retraits (montant, pays, type de distributeur) ;
- les habitudes de consommation secteur par secteur ;
- les anomalies de fréquence (plusieurs retraits consécutifs, montants inhabituels).
Dès qu’une incohérence apparaît (retrait dans un pays inattendu, enchaînement de transactions inhabituelles), l’IA :
- bloque automatiquement ou met en attente l’opération ;
- déclenche une notification smartphone de confirmation ;
- propose parfois un canal d’authentification supplémentaire (biométrie, code unique).
« L’intelligence artificielle ne remplace pas la vigilance du titulaire de la carte, mais elle filtre en amont un grand nombre de tentatives de fraude avant qu’elles n’apparaissent sur le relevé. »
Notifications smartphone et confirmation obligatoire
La généralisation des notifications temps réel transforme le téléphone en véritable tableau de bord des paiements. De plus en plus d’opérations sensibles exigent une confirmation sur smartphone, qu’il s’agisse d’un paiement en ligne ou d’une action inhabituelle sur la carte.
Ce mécanisme présente plusieurs avantages contre le skimming :
- alerte immédiate en cas de tentative de retrait suspect ;
- possibilité de bloquer la carte depuis l’application bancaire ;
- canal de contact direct pour dialoguer avec la banque en cas de doute.
Signes d’un distributeur compromis : comment reconnaître un skimming en pratique
Face au skimming et au shimming, l’utilisateur conserve un rôle central. Certains indices permettent de suspecter un DAB ou un terminal piégé, même face à des installations relativement discrètes.
Indicateurs visuels et physiques sur les DAB
Avant d’insérer la carte, un coup d’œil attentif aide à repérer des anomalies :
- fente d’insertion modifiée : élément plastique qui dépasse anormalement, couleur différente, pièce mal alignée par rapport au reste du distributeur ;
- clavier inhabituel : sur-épaisseur, sensation de « mou » sous les doigts, touches plus hautes que la surface environnante ;
- traces de colle ou d’adhésif : résidus suspects autour du lecteur de carte ou du bandeau supérieur ;
- éléments rapportés : cadre plastique supplémentaire autour de l’écran, fausse brochure, boîtier incongru au-dessus du clavier ;
- pièces mobiles : module qui se déplace anormalement lorsqu’on le touche légèrement.
Certains fraudeurs installent aussi un « piège à carte » (Lebanese loop) pour retenir la carte dans la fente. L’utilisateur, paniqué, finit par s’éloigner, ce qui laisse au délinquant le temps de récupérer la carte et d’utiliser le code observé.
Pour une vision plus large des manipulations de DAB, un contenu détaillé sur la fraude carte bancaire par retrait explique d’autres scénarios, comme les arnaques à l’assistance ou les faux agents bancaires aux abords des distributeurs.
Indicateurs contextuels autour des distributeurs
Au-delà de l’aspect physique du DAB, le contexte fournit également des signaux :
- DAB isolé dans une zone peu fréquentée, mal éclairée, sans caméras visibles ;
- distributeur situé à l’extérieur, sur un mur, sans ancrage dans une agence ou un commerce connu ;
- présence de personnes semblant observer les usagers, proposer une « aide » insistante, ou rester trop proches de la zone de retrait ;
- affichages suspects collés sur la façade (instructions non officielles demandant de composer le code à l’avance, par exemple).
5 réflexes concrets pour se protéger du skimming au quotidien
La prévention du skimming repose sur des gestes répétitifs. Appliqués systématiquement, ils réduisent fortement le risque de compromission, même en cas de dispositif sophistiqué.
1. Protéger systématiquement le code PIN
Le code confidentiel ne doit jamais être visible, ni filmé. Un simple geste de la main constitue déjà une barrière solide :
- couvrir le clavier avec la main libre ou un portefeuille pendant la saisie ;
- garder une distance suffisante avec les personnes derrière soi dans la file ;
- refuser toute « aide » pour composer le code, même en cas de difficulté.
Ce réflexe neutralise efficacement les micro-caméras et les regards indiscrets, qui restent indispensables pour exploiter les données copiées par un skimmer.
2. Examiner rapidement le DAB ou le TPE
Avant chaque utilisation :
- balayer du regard la fente d’insertion, le clavier, le bandeau supérieur ;
- toucher légèrement le lecteur de carte et le clavier pour détecter une sur-épaisseur ou un jeu suspect ;
- en cas de doute, annuler l’opération et choisir un autre distributeur ou un autre terminal.
Chez un commerçant, il reste judicieux de garder la carte toujours en vue. La carte ne doit pas disparaître derrière un comptoir ou partir « en arrière-boutique » pour un encaissement hors de votre champ de vision.
3. Privilégier les paiements sans contact et via smartphone
Les fraudes skimming nécessitent, par définition, l’insertion physique de la carte dans un lecteur. En optant pour :
- le paiement sans contact par puce NFC ;
- le paiement mobile (Apple Pay, Google Pay, application bancaire) ;
- les portefeuilles électroniques avec tokenisation,
l’utilisateur réduit l’exposition de la carte aux dispositifs de copie clandestins. En plus, ces solutions exploitent souvent une authentification biométrique (empreinte, reconnaissance faciale) avant la validation de la transaction.
4. Limiter les plafonds et segmenter les usages
La gestion des plafonds de retrait et de paiement influence directement l’impact potentiel d’un skimming réussi. Plusieurs leviers existent :
- ajuster les plafonds en fonction des besoins réels (en évitant des montants très élevés inutilement) ;
- utiliser, si possible, une carte secondaire à limite réduite pour les retraits fréquents ;
- activer ou désactiver les paiements étrangers selon les voyages.
De nombreuses banques permettent également d’activer des plafonds par canal (paiement en ligne, sans contact, retrait DAB). Cette granularité limite l’usage détourné des données copiées.
5. Surveiller ses comptes et signaler immédiatement toute anomalie
La réduction des pertes dépend autant de la vitesse de détection que du niveau de protection initial. Adopter quelques réflexes simples :
- consulter régulièrement ses comptes depuis l’application bancaire ou l’espace web ;
- vérifier chaque notification de paiement ou de retrait ;
- contester sans délai la moindre opération inconnue, même de faible montant.
En France, le remboursement des opérations frauduleuses intervient généralement sous conditions, notamment lorsque le titulaire ne commet pas de négligence grave (code noté sur la carte, partage de code, etc.). Une réaction rapide renforce la crédibilité de la contestation et limite l’extension de la fraude.
« En cas de suspicion de skimming, faire opposition immédiatement, noter la date, l’heure et le DAB utilisé, puis déposer plainte. Plus les informations sont précises, plus l’enquête progresse rapidement. »
Que faire si l’on soupçonne un skimming ou un shimming ?
Face à une tentative de skimming ou une opération suspecte sur le compte, la réactivité suit un scénario bien défini. Chaque étape renforce la protection financière et juridique du titulaire.
Étapes immédiates : opposition et sécurisation
Dès qu’un doute sérieux existe (retrait non reconnu, DAB suspect, carte retenue dans des conditions étranges) :
- contacter sans attendre le numéro d’opposition de la banque ou le service interbancaire ;
- bloquer la carte depuis l’application mobile si cette fonction est disponible ;
- noter le lieu précis, la date et l’heure de la transaction contestée ;
- conserver tout justificatif (ticket, capture d’écran, notification reçue).
Une nouvelle carte est alors émise, avec un nouveau code confidentiel. La banque enclenche en parallèle ses procédures internes de détection et de sécurisation des autres cartes potentiellement compromises par le même DAB.
Déclaration à la banque et dépôt de plainte
Après l’opposition, la phase de contestation formelle commence :
- déclarer par écrit (ou via l’espace client) l’ensemble des opérations frauduleuses ;
- joindre les relevés concernés et les éventuels justificatifs de présence à un autre endroit ;
- répondre aux demandes complémentaires du service fraude (dates de voyage, habitudes de retrait, etc.).
Un dépôt de plainte auprès des autorités (police, gendarmerie) est ensuite requis. Il sert à déclencher les investigations sur le réseau de skimming, les DAB manipulés et les éventuels retraits à l’étranger. La banque peut demander la copie du récépissé dans le cadre du dossier de remboursement.
Vers une carte bancaire plus résiliente : tendances 2025-2026
Le skimming s’inscrit désormais dans un paysage de cybercriminalité hybride, mêlant attaques physiques sur les DAB, intrusions logicielles et détournement de données en ligne. Les évolutions en cours renforcent peu à peu la résistance de l’écosystème carte.
Tokenisation, biométrie et cartes dynamiques
Plusieurs innovations convergent vers un même objectif : rendre les données de carte inexploitées si copiées :
- tokenisation : chaque paiement via smartphone ou portefeuille numérique utilise un identifiant de transaction unique, distinct du numéro réel de la carte ;
- biométrie : empreinte digitale ou reconnaissance faciale comme condition de validation des paiements ;
- codes de sécurité dynamiques : certains émetteurs testent des cartes dont le cryptogramme visuel change régulièrement.
Ces évolutions réduisent l’intérêt économique de la copie brute des données, même dans des scénarios de skimming sophistiqués.
Rôle croissant des algorithmes de détection comportementale
Les systèmes actuels ne se contentent plus d’une simple détection par règle (montant, pays, devise). Les nouveaux modèles combinent :
- analyse comportementale fine (horaires habituels, fréquences, parcours de paiement) ;
- corrélation entre plusieurs utilisateurs victimes du même DAB ou du même commerçant ;
- apprentissage continu à partir des fraudes confirmées.
Lorsqu’un cluster de fraude se dessine autour d’un distributeur ou d’un TPE, la banque peut bloquer préventivement d’autres cartes passées par ce point, déclencher une enquête technique et avertir les autorités.
« Le skimming n’est plus seulement une affaire de petits boîtiers dissimulés, mais un sujet de data et d’analytique. Les banques qui maîtrisent ces outils réduisent significativement la durée de vie d’un dispositif de fraude. »
Au final, la lutte contre le skimming repose sur une alliance entre technologie bancaire (puce, IA, notifications), surveillance des terminaux et réflexes des utilisateurs. Même si les attaques se sophistiquent, les marges de manœuvre restent nombreuses pour limiter les risques et réduire l’impact de chaque tentative de fraude.




