
Le piratage de carte bancaire sans contact intrigue, inquiète et alimente des scénarios spectaculaires. Entre vidéos virales dans le métro et rumeurs sur les réseaux sociaux, la frontière entre mythe et réalité se trouble vite, surtout avec la généralisation du paiement NFC sur carte et smartphone.
Pourtant, derrière ces peurs circulent des chiffres précis, des méthodes d’attaque bien documentées et des moyens de protection concrets, parfois méconnus. Les tendances 2025–2026 sur Android, les attaques par relais NFC et les nouvelles formes de fraude transforment le paysage de la sécurité des paiements…
| Point clé | Synthèse |
| Risque réel du sans-contact 💳 | La portée est très faible et les protections bancaires limitent fortement les tentatives frauduleuses. |
| Méthodes de fraude | L’exploitation reste rare et complexe, car les données obtenues sont peu exploitables pour un vrai paiement. |
| Bonnes pratiques de protection 🔒 | Utiliser un étui RFID, activer les alertes bancaires, limiter le plafond et verrouiller sa carte via l’application. |
| En cas de fraude | Les banques remboursent généralement rapidement après contestation. |
Piratage carte bancaire sans contact : menace réelle ou psychose collective ?
La carte bancaire sans contact a profondément modifié les habitudes de paiement. Le geste est devenu automatique, presque banal. En parallèle, la crainte du piratage NFC s’installe, avec l’image d’un escroc qui approcherait discrètement un terminal d’un sac ou d’une poche pour dérober de l’argent en quelques secondes.
Ce scénario trotte dans de nombreux esprits, alors que les chiffres officiels racontent une histoire plus nuancée. La fraude existe, mais elle se concentre surtout sur d’autres vecteurs : paiements à distance, manipulations de victimes, malwares bancaires sur smartphone. Le sans contact NFC, lui, obéit à des contraintes techniques précises qui rendent certaines attaques beaucoup moins triviales qu’on l’imagine.
Pour avancer sereinement, il faut distinguer les faits chiffrés, les limites techniques du NFC, les vraies méthodes d’attaque observées sur le terrain et les protections concrètes à mettre en œuvre. C’est l’objectif de cet article : offrir une vision complète, structurée, avec un regard à la fois technique et pratique.
État des lieux 2025 : où en est réellement la fraude bancaire ?
La fraude bancaire évolue rapidement, portée par la généralisation des paiements numériques et la sophistication des attaquants. En 2025, les données agrégées mettent en évidence un paysage contrasté : baisse de la fraude sur la carte physique, mais pression accrue sur les paiements à distance et les manipulations ciblant directement les utilisateurs.
Chiffres clés de la fraude carte bancaire en 2025
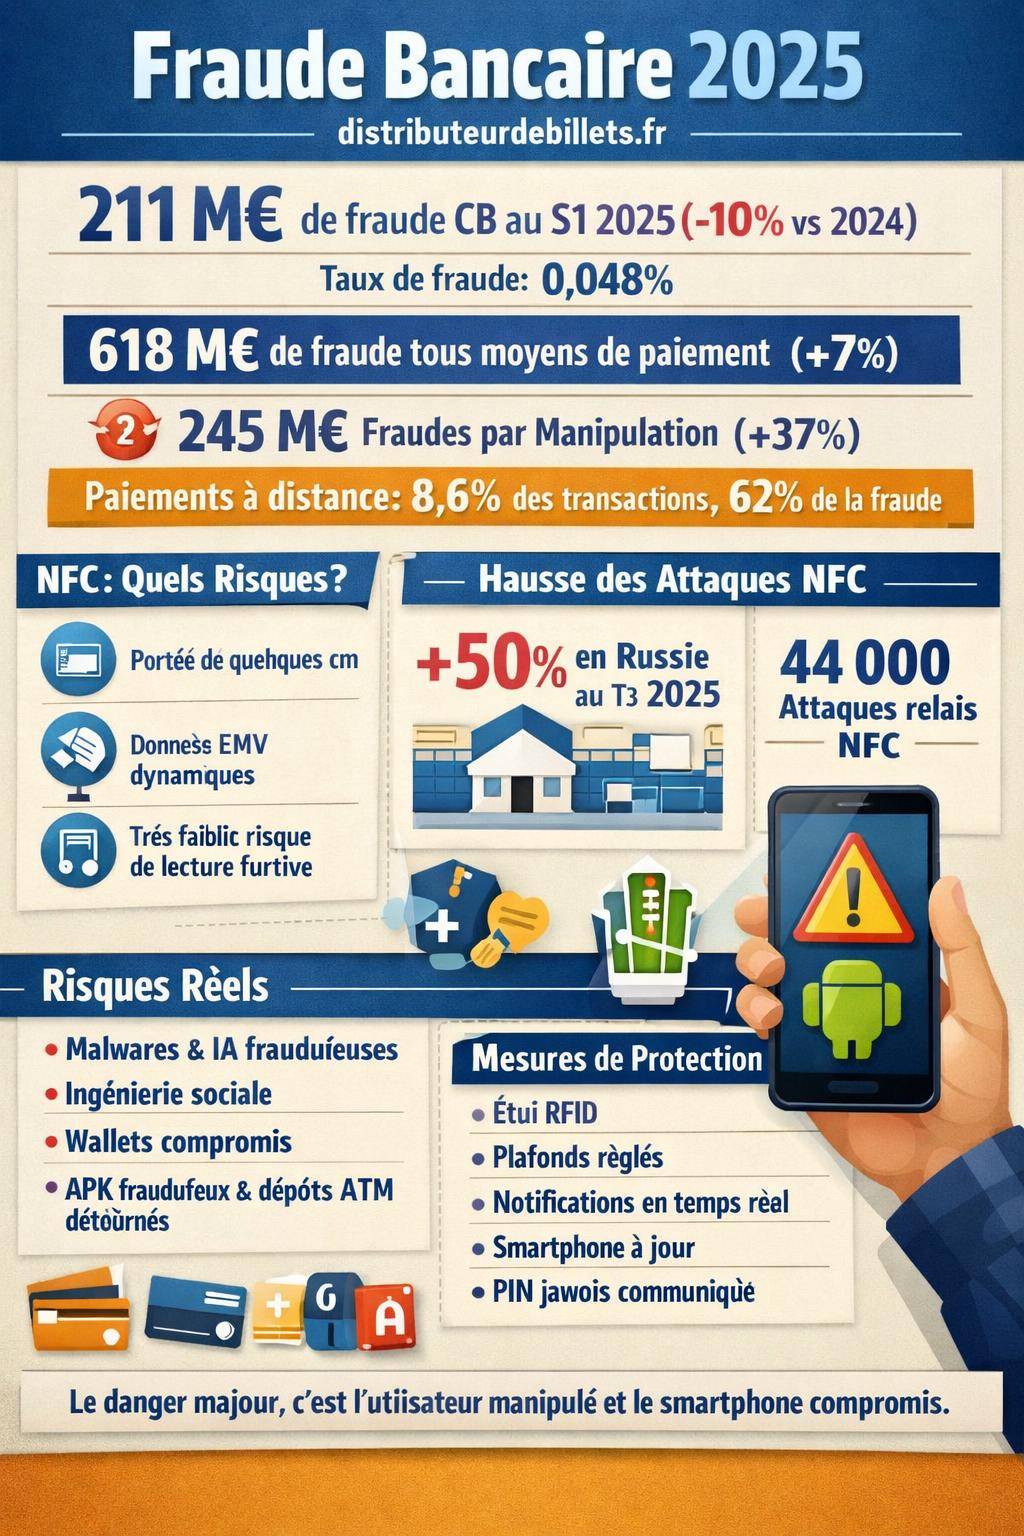
Sur le seul premier semestre 2025, la fraude sur carte bancaire atteint environ 211 millions d’euros. Ce montant recule d’environ 10 % par rapport au premier semestre 2024, ce qui montre une amélioration progressive des systèmes de détection et de sécurisation des transactions.
Le taux de fraude sur les opérations par carte s’établit autour de 0,00048 (soit 0,048 % exprimé en pourcentage), contre 0,00053 en 2024. La part de transactions compromises reste donc très faible au regard du volume global d’opérations réalisées chaque jour.
En élargissant le regard à l’ensemble des moyens de paiement (cartes, virements, prélèvements, chèques, wallets, etc.), le montant total de fraude sur le premier semestre 2025 monte à environ 618 millions d’euros, en hausse de 7 % par rapport au premier semestre 2024. Au global, la fraude bancaire pèse autour de 100 millions d’euros par mois en 2025.
Fraudes par manipulation : un phénomène en forte hausse
Le segment le plus préoccupant concerne les fraudes par manipulation de la victime. Ces attaques jouent sur l’ingénierie sociale : usurpation de conseiller bancaire, faux support technique, arnaques au remboursement, faux livreurs, etc. Le but consiste à pousser la personne à valider elle-même l’opération frauduleuse.
En 2025, ces fraudes par manipulation atteignent environ 245 millions d’euros, avec une progression marquée de 37 % par rapport à 2024. L’attaquant ne se contente plus de voler une carte ou d’intercepter un numéro : il cherche à contrôler le comportement de la victime.
« Les techniques de fraude les plus rentables ne consistent plus à forcer la technologie, mais à convaincre l’utilisateur de coopérer sans s’en rendre compte. »
Paiements à distance : faible part des transactions, forte part de la fraude
Les paiements à distance (achats en ligne, MOTO, transactions e-commerce) représentent environ 8,6 % de la valeur totale des transactions. Pourtant, ils concentrent près de 62 % de la fraude. Cette disproportion montre la sensibilité de ce canal, malgré les mécanismes 3D Secure, les scores de risque et les outils d’analyse comportementale.
Le contraste est clair : le gros de la fraude se situe sur les paiements à distance et les manipulations de victimes, non sur un scan furtif de carte dans le métro. Le piratage de carte sans contact s’inscrit dans ce contexte global, avec des caractéristiques spécifiques.
NFC et sans contact : fonctionnement réel et limites techniques
Pour comprendre les risques concrets de piratage, il faut d’abord revenir au fonctionnement du NFC (Near Field Communication). Cette technologie repose sur un échange radio à très courte portée, utilisé pour les cartes bancaires, les smartphones, mais aussi les badges d’accès et de transport.
Portée effective du NFC : une proximité très encadrée
En pratique, la communication NFC s’effectue à une distance très réduite. Les spécifications techniques indiquent une portée de l’ordre de quelques centimètres, avec une limite souvent retenue autour de 10 cm dans des conditions optimales.
Au-delà de cette distance, le signal s’affaiblit fortement, la communication devient instable et le paiement échoue. Le scénario où un terminal lit votre carte à plusieurs mètres n’est tout simplement pas compatible avec la physique du NFC telle qu’implémentée dans les cartes bancaires.
De plus, les cartes et terminaux sont conçus pour réduire les risques de collision et d’interférences. L’utilisateur doit généralement positionner sa carte à proximité immédiate de la zone dédiée sur le terminal pour que la transaction soit reconnue.
Chiffrement, protocole EMV et données réellement échangées
Lors d’un paiement sans contact, la carte n’envoie pas un simple numéro brut exploitable à volonté. Elle utilise le protocole EMV (Europay, Mastercard, Visa) avec des mécanismes de cryptographie bien établis. À chaque transaction, la carte génère des données dynamiques, dont un cryptogramme de transaction qui varie à chaque utilisation.
Les informations échangées sont structurées, signées et souvent chiffrées. Intercepter le flux brut à très courte distance ne suffit pas pour reproduire un paiement en série. L’attaquant se retrouve face à des données liées à un contexte précis : montant, terminal, horodatage, état du compteur de transaction.
Les attaques par Basic Access Control (BAC) ou par dérivation de clés nécessitent un accès physique prolongé à la carte, des outils spécialisés et un environnement contrôlé. Ce n’est pas le mode opératoire habituel dans un bus ou une file d’attente.
Limites techniques qui freinent le piratage sans contact
Plusieurs contraintes techniques réduisent l’efficacité des attaques directes sur une carte sans contact :
- Portée limitée à quelques centimètres, rendant complexe une lecture à l’insu de la victime sans contact physique ou presque.
- Données de paiement dynamisées par EMV, ce qui limite la réutilisation des flux interceptés.
- Montants plafonnés pour le sans contact sans code PIN, avec des contrôles périodiques imposant la saisie du code.
- Systèmes de détection de fraude côté banque, qui analysent les comportements inhabituels et déclenchent des blocages automatisés.
Ces contraintes ne suppriment pas tout risque, mais elles déplacent la valeur ajoutée des attaquants vers des techniques plus rentables : ingénierie sociale, malwares, détournement de wallets, attaques sur les distributeurs automatiques.
Les vrais scénarios de piratage NFC observés en 2025–2026
Les attaques liées au NFC se concentrent aujourd’hui surtout sur les smartphones Android et les scénarios de relais, plutôt que sur la simple lecture d’une carte dans la rue. Les malwares bancaires et les applications frauduleuses exploitent la confiance des utilisateurs envers les services mobiles.
Contexte Android 2025–2026 : un terrain favorable aux escrocs
Sur Android, plusieurs tendances structurent les risques actuels :
- Hausse des attaques via applications liées à l’IA : faux chatbots, générateurs de CV, retouche photo, traducteurs « intelligents » qui intègrent en réalité des modules malveillants.
- Explosion de la banque sur mobile : les applications bancaires deviennent le centre de gravité des finances personnelles, ce qui les transforme en cible prioritaire.
- NFC omniprésent : paiement mobile, titres de transport, ouverture de portes, badges professionnels, tout converge vers l’usage du sans contact.
Les cybercriminels combinent ces éléments avec des techniques d’ingénierie sociale. L’utilisateur installe lui-même l’application piégée, convaincu qu’il s’agit d’un outil utile, d’une mise à jour ou d’un support bancaire.
Une fois en place, le malware cherche souvent à obtenir des privilèges avancés (pivot superuser), afin de contourner les restrictions de Google, d’accéder aux API de paiement, ou de manipuler directement le module NFC du smartphone.
Attaques par relais NFC : détourner le paiement à distance
Les attaques par relais NFC exploitent une idée clé : étendre la portée logique du NFC, sans modifier sa portée physique. L’escroc intercale deux dispositifs entre la carte (ou le téléphone) de la victime et le terminal de paiement distant.
En 2025–2026, deux variantes ressortent particulièrement :
| Type d’attaque | Méthode | Objectif |
|---|---|---|
| Attaque relais directe | Installation d’une application malveillante sur le téléphone de la victime. L’attaquant demande ensuite un tap carte et la saisie du code PIN sous un faux prétexte. | Effectuer des achats ou vider le compte en représentant le moyen de paiement à distance. |
| Attaque relais inverse | Installation d’un APK défini comme moyen de paiement NFC. L’application génère un signal NFC frauduleux pour détourner des dépôts ATM. | Rediriger discrètement l’argent vers le compte de l’escroc lors de dépôts en distributeur. |
Avec l’attaque relais directe, l’escroc utilise le téléphone de la victime comme relais entre la carte et un terminal lointain. L’utilisateur a l’impression d’interagir avec un service légitime (vérification, remboursement, activation de fonctionnalité), alors que chaque action sert le plan du fraudeur.
Dans l’attaque relais inverse, la logique s’inverse : l’APK malveillant joue le rôle de carte virtuelle. Lors d’un dépôt sur un distributeur, le terminal croit créditer un compte légitime, alors que l’argent est redirigé. Ce type de schéma reste encore spécialisé, mais il illustre le niveau de sophistication atteint.
Les données issues de 2025 montrent une explosion des attaques de relais NFC dans certains pays. En Russie, par exemple, le nombre d’attaques détectées au troisième trimestre 2025 augmente de 50 % par rapport au deuxième trimestre, avec environ 44 000 attaques recensées sur la période.
Autres risques liés au NFC et à l’écosystème mobile
Au-delà des attaques par relais, l’écosystème NFC et mobile fait face à d’autres menaces :
- Fuite de données NFC lors de lectures non contrôlées ou d’implémentations bancales de la pile NFC.
- Copies et attaques wormhole qui créent un tunnel entre une carte réelle et un terminal distant.
- Cash-out via wallets mobiles en associant des cartes compromises à des portefeuilles numériques.
- Firmwares infectés (Triada, BADBOX 2.0) qui intègrent des malwares directement au cœur de l’OS ou du matériel.
- VPN malveillants qui interceptent des données sensibles sous couvert de protection de la vie privée.
Ces menaces ne ciblent pas exclusivement le sans contact, mais elles aggravent le risque global lorsqu’elles se combinent avec des fonctions NFC actives. L’appareil devient une passerelle vers les comptes bancaires, les cartes stockées et les services de paiement.
Mythes et réalités sur le piratage de carte bancaire sans contact
Le sujet du piratage sans contact concentre de nombreuses idées reçues. Certaines reposent sur des scénarios techniquement peu probables, d’autres minimisent à tort des risques réels. Une mise au clair s’impose pour ajuster le niveau de vigilance.
Lecture furtive dans les transports : scénario fantasmé
L’image d’un escroc qui « passe » un terminal près des sacs dans le métro revient souvent. Dans ce cadre, plusieurs éléments limitent la faisabilité :
- Le terminal de paiement reste relié à un commerçant identifié, avec un compte bancaire traçable.
- Les banques détectent les multiples petits montants répétés avec le même terminal et des cartes différentes.
- La proximité nécessaire impose pratiquement un contact avec le sac ou la poche, ce qui rend la manœuvre visible.
- Les plafonds de paiement sans code PIN limitent la valeur totale obtenue avant blocage ou demande de code.
Ce type d’attaque occasionne parfois des tentatives, mais il expose fortement l’escroc du point de vue opérationnel et laisse de nombreuses traces. Il ne représente pas le cœur de la fraude organisée.
Clonage de carte sans contact : réalité très encadrée
Le terme « clonage » est souvent utilisé de manière abusive. Dans le cadre du paiement NFC bancaire, les cartes reposent sur des mécanismes de cryptogrammes dynamiques. Le simple fait de lire un numéro ou un nom n’offre pas un accès direct à des débits illimités.
Certains prototypes de recherche académique montrent qu’il est possible de reproduire certains comportements de carte dans des conditions de laboratoire, avec des équipements spécialisés et un temps d’accès prolongé à la carte. La transposition de ces résultats en attaque de masse, dans un environnement réel, se heurte à des contraintes fortes :
- Nécessité de synchroniser des compteurs de transaction.
- Validation côté banque avec des algorithmes anti-rejeu.
- Corrélation comportementale des transactions.
En pratique, la criminalité organisée concentre ses ressources sur des techniques plus rentables : phishing bancaire ciblé, prise de contrôle de comptes, malwares sur mobile, fraudes aux virements et aux investissements.
Paiement sans contact sur smartphone : sécurité conditionnée aux usages
Sur smartphone, le sans contact repose souvent sur un environnement sécurisé (Secure Element, HCE, tokenisation). Les données de carte originales sont remplacées par des tokens, c’est-à-dire des identifiants virtuels dédiés à l’appareil ou à un schéma de paiement spécifique.
Cette architecture limite l’impact d’une interception du flux NFC. En revanche, elle place un enjeu majeur sur :
- La sécurisation de l’appareil lui-même (verrouillage, mises à jour, absence de root/jailbreak).
- Le contrôle des applications installées, notamment celles qui réclament des permissions intrusives.
- La gestion des notifications bancaires et des validations de paiement, pour empêcher une prise de contrôle à distance.
Le risque principal ne vient pas du NFC lui-même, mais de l’environnement dans lequel il s’exécute. Un smartphone infecté par un malware bancaire devient une porte d’entrée bien plus efficace qu’un terminal dissimulé dans une poche.
Comment se protéger du piratage de carte sans contact : bonnes pratiques concrètes
La protection contre le piratage sans contact repose sur une combinaison de gestes simples, de choix techniques éclairés et d’une attention particulière à l’ingénierie sociale. L’objectif consiste à réduire fortement la surface d’attaque, sans renoncer au confort du paiement NFC.
Protéger physiquement sa carte NFC
La première couche de défense reste physique. Limiter la capacité d’un attaquant à approcher un lecteur malveillant de la carte réduit encore davantage un risque déjà encadré par la portée.
- Utiliser un étui de protection RFID/NFC ou un porte-carte blindé, qui bloque la communication radio lorsque la carte n’est pas utilisée. Une ressource utile à ce sujet se trouve sur la page protection carte sans contact.
- Éviter de laisser la carte librement accessible dans une poche extérieure de sac ouverte.
- Garder un œil sur la carte lors des paiements, y compris en sans contact, et la ranger dès que la transaction est terminée.
Ces mesures renforcent la sécurité sans modifier le fonctionnement de la carte ni renoncer au sans contact au quotidien.
Paramétrer les plafonds et surveiller ses comptes
La plupart des banques permettent d’ajuster les plafonds de paiement sans contact depuis l’espace client ou l’application mobile. Adapter ces seuils à sa propre consommation réduit la valeur exploitable en cas d’abus.
- Configurer un plafond journalier et hebdomadaire cohérent avec son budget réel.
- Activer les notifications temps réel par SMS ou via l’application pour chaque transaction.
- Examiner régulièrement l’historique, y compris les petites sommes récurrentes qui peuvent passer inaperçues.
En cas d’opération inconnue, la réactivité joue un rôle clé : opposition immédiate, contact avec la banque, contestation des débits. Les dispositifs de remboursement prévus par la réglementation protègent le titulaire dans de nombreux cas.
« En cas de paiement contesté, le titulaire bénéficie en principe d’un droit au remboursement lorsqu’il n’a pas commis de négligence grave et qu’il signale la fraude sans délai à son prestataire de services de paiement. »
Sécuriser son smartphone et ses wallets mobiles
Pour les paiements sans contact via smartphone, la surface d’attaque se situe surtout au niveau de l’appareil. Quelques pratiques structurantes réduisent sensiblement le risque :
- Utiliser un code de déverrouillage robuste, complété par la biométrie (empreinte, reconnaissance faciale) pour les paiements.
- Garder le système et les applications à jour, notamment l’app bancaire et le wallet.
- Éviter l’installation d’applications issues de sources non officielles ou de boutiques alternatives peu contrôlées.
- Refuser les permissions injustifiées liées au NFC, aux SMS, aux services d’accessibilité ou à la superposition d’écran.
- Éviter les VPN inconnus proposés dans des publicités agressives ou des bannières au ton alarmiste.
Les firmwares modifiés, les ROMs non officielles et le root ouvrent des possibilités supplémentaires aux malwares. Pour un usage bancaire régulier, un appareil non modifié, mis à jour et limité aux stores reconnus reste bien plus robuste.
Résister à l’ingénierie sociale : la clé contre les fraudes par manipulation
Les chiffres de 2025 montrent clairement la tendance : la manipulation psychologique rapporte plus aux escrocs que les attaques purement techniques. Les scénarios se perfectionnent, mais on retrouve des constantes :
- Un sentiment d’urgence : « compte bloqué », « fraude détectée », « remboursement à saisir immédiatement ».
- L’usurpation de l’identité d’un conseiller bancaire, d’un support technique, d’un service public ou d’un livreur.
- La demande d’actions précises : installer une app, taper une carte, saisir un code, valider une opération reçue par SMS.
Une ligne directrice simple aide à trier les demandes légitimes des tentatives de fraude :
- Un conseiller bancaire ne demande pas l’installation d’une application tierce hors des stores officiels.
- Le code PIN ne se communique jamais, ni par téléphone, ni par e-mail, ni dans une application non bancaire.
- En cas de doute, il suffit de raccrocher et de rappeler sa banque via le numéro indiqué sur le site officiel ou au dos de la carte.
Cette discipline mentale neutralise une grande partie des fraudes par manipulation, y compris celles qui instrumentalisent le sans contact et le NFC comme simple prétexte technique.
Gérer le sans contact au quotidien : entre confort et maîtrise du risque
Le paiement sans contact ne se résume ni à une technologie dangereuse ni à un gadget anodin. Utilisé avec méthode, il offre un bon équilibre entre confort et niveau de risque, surtout lorsqu’on met en place des garde-fous adaptés.
Désactiver ou non le sans contact : une décision à peser
Certains utilisateurs choisissent de désactiver le sans contact sur leur carte, souvent par crainte du piratage. Cette option reste pertinente dans certains cas :
- Personnes très peu utilisatrices de la fonctionnalité.
- Profils particulièrement exposés (personnalités publiques, professionnels manipulant beaucoup de liquide).
- Préférence pour la saisie systématique du code PIN comme geste de contrôle.
D’autres, au contraire, privilégient la praticité du NFC pour les achats courants. Dans ce cas, l’usage d’un porte-carte anti-RFID, la surveillance régulière du compte et la réactivité en cas d’anomalie forment une combinaison équilibrée.
Pour mieux comprendre l’environnement global du sans contact, un complément de lecture utile est la page dédiée à la carte sans contact, qui approfondit le fonctionnement, les plafonds et les aspects réglementaires.
Interaction avec les distributeurs automatiques et dépôts d’espèces
Les attaques observées en 2025–2026 autour des dépôts d’espèces sur distributeur montrent que les escrocs cherchent à détourner des flux moins surveillés que les paiements classiques. Les APK frauduleux utilisés comme moyen de paiement NFC détournent discrètement certains dépôts vers des comptes d’escrocs.
Pour limiter les risques lors de l’usage de distributeurs automatiques de billets (DAB) ou automates de dépôt :
- Préférer des automates situés dans l’enceinte d’une agence plutôt qu’en extérieur isolé.
- Refuser toute assistance non sollicitée d’un tiers présent près du distributeur.
- Surveiller les messages affichés à l’écran et signaler toute incohérence.
- Vérifier systématiquement les sommes créditées après un dépôt.
Un guide pratique détaillé sur ces aspects se trouve sur la page sécurité distributeur guide, qui aborde les skimmers, les overlays et les scénarios d’arnaque fréquents autour des DAB.
Réagir en cas de suspicion de piratage sans contact
Face à une opération sans contact inconnue ou à un comportement anormal de sa carte, la réaction doit suivre un schéma structuré :
- Mettre en opposition immédiatement la carte via l’application bancaire ou le numéro dédié.
- Noter les éléments temporels : date, heure, montant, lieu de la transaction, ordonnanceur du paiement.
- Déposer une contestation auprès de la banque, avec déclaration écrite si nécessaire.
- Envisager un dépôt de plainte, surtout en cas de fraude organisée ou de montants significatifs.
Les dispositifs de remboursement prévus par le droit des services de paiement prennent en compte la notion de négligence grave. Le respect des bonnes pratiques décrites dans cet article renforce la position du titulaire en cas de litige.
Vers un nouvel équilibre entre innovation et sécurité des paiements sans contact
Le paysage du paiement sans contact continue d’évoluer. Les banques, les réseaux de cartes, les fintechs et les éditeurs de solutions de paiement intègrent progressivement de nouvelles techniques de sécurisation : analyse comportementale temps réel, apprentissage automatique, tokenisation étendue, biométrie avancée.
En parallèle, les attaquants adaptent leurs stratégies. Ils ciblent de plus en plus la couche humaine (manipulation), les environnements mobiles (Android, firmwares modifiés) et les maillons périphériques (VPN malveillants, applications d’IA frauduleuses). Le NFC devient un composant parmi d’autres dans des chaînes d’attaque complexes, plutôt qu’un point d’entrée isolé.
Dans ce contexte, l’utilisateur garde une marge d’action réelle : compréhension des mécanismes, paramétrage de ses outils, choix de ses applications, attitude face aux sollicitations imprévues. Le piratage de carte bancaire sans contact ne se traite pas uniquement par la technologie, mais aussi par une culture de sécurité partagée entre banques, commerçants et clients.




